viernes, 20 de diciembre de 2013

INICIANDO EN METASPLOIT BAJO KALINUX

///Sin editar

Arquitectura metaesploit


Sistema de archivos y bibliotecas

El sistema de archivos MSF se presenta de forma intuitiva y es organizada por el directorio.

datos: archivos editables utilizados por Metasploit
documentación: proporciona documentación del marco
externos: fuente código y terceros bibliotecas
lib: la «carne» del código marco base
módulos: los reales MSF módulos
plugins: plugins que se pueden cargar en tiempo de ejecución
scripts: Meterpreter y otros scripts
herramientas: varias utilidades de línea de commandos

Bibliotecas

Rex
-La biblioteca básica para la mayoría de las tareas
-Tareas, protocolos, transformaciones de texto y otros
-SSL, SMB, HTTP, XOR, Base64, Unicode

Msf::Core
-Proporciona la API 'básica'
-Define el marco de Metasploit

Msf::Base
-Proporciona el API 'amistoso'
-Proporciona API simplificadas para su uso en el marco


Módulos y ubicaciones

Metasploit, tal como se presenta al usuario, se compone de módulos

Exploits
-Define como módulos que utilizan cargas útiles.
-Una hazaña sin una capacidad de carga es un módulo auxiliar.

Payloads, Encoders, Nops
-Cargas consisten en código que se ejecuta de forma remota
-Codificadores aseguran que cargas llegar a su destino
-Nops mantener los tamaños de carga constant

Modules Locations

Árbol del módulo principal
Ubicado debajo de /opt/metasploit/msf3/modules /

Árbol del módulo especificado por el usuario
-Encuentra en ~/.msf4/modules/
-Esta ubicación es ideal para sistemas módulo privado

Carga adicionales árboles en tiempo de ejecución
-Pase la opción -m cuando se ejecuta msfconsole (msfconsole -m)
-Utilice el comando loadpath msfconsole

Modelo de objetos de Metasploit

En el marco de Metasploit, todos los módulos son clases rubies

-Módulos de heredarán de la clase de tipo-específicas
-La clase de tipo-específicas se hereda de la clase de Msf::Module
-Existe una API común compartida entre módulos

Cargas son ligeramente diferentes.

-Cargas se crean en tiempo de ejecución de varios componentes.
-Pegan deshacer con etapas

Mixins And Plugins

Un rápido desvío en Rubí

-Cada clase tiene sólo uno de los padres
-Una clase puede incluir muchos módulos
-Módulos pueden agregar nuevos métodos
-Los módulos pueden sobrecargar métodos antiguos
-Módulos de Metasploit heredarán Msf::Module e incluyen mixins para agregar características

Metasploit Mixins

Mixins son sencillamente, la razón por qué Ruby rocas.

Mixins "incluir" una clase en otro
Esto es diferente y similar a herencia
Mixins puede reemplazar métodos de una clase

Mixins puede añadir nuevas funcionalidades y permite que los módulos tienen diferentes 'sabores'

Protocolo específico (es decir: HTTP, SMB)

-comportamiento específico (es decir: fuerza bruta)
-connect() es implementado por el TCP mixin
-connect() entonces está sobrecargada por FTP, SMB y otros.

Mixins puede cambiar el comportamiento.

-El escáner mixin sobrecarga run()
-escáner cambios run() para run_host() y run_range()
-que llama éstos en paralelo basado en la rosca de ajuste
-fuerza bruta el mixin es similar

xxxxxxxxxxxxxxxxxxxx
class MyParent
def woof
puts “woof!”
end
end

class MyClass < MyParent
end

object = MyClass.new
object.woof() => “woof!”

================================================================

module MyMixin
def woof
puts “hijacked the woof method!”
end
end

class MyBetterClass < MyClass
include MyMixin
end
xxxxxxxxxxxxxxxxxxxx

Metasploit Plugins

Plugins trabajan directamente con la API.

Manipulan el marco como un gancho de Plugins de todo
En el evento subsistema
Automatizan tareas específicas que serían tediosas hacerlo manualmente

Sólo funcionan los plugins en la msfconsole.

Plugins puede agregar nuevos comandos de consola
Extienden la funcionalidad de marco general

Metasploitable

Uno de los problemas usted encontrar al aprender a usar un marco de explotación está tratando de configurar objetivos para explorar y atacar. Por suerte, el equipo de Metasploit es consciente de ello y lanzado una vulnerable máquina virtual de VMware llamada 'Metasploitable'.

Metasploitable es una máquina de virtual Linux intencionalmente vulnerable. Esta VM puede utilizarse para realizar entrenamiento de seguridad, herramientas de seguridad y pruebas técnicas comunes de penetración de práctica de prueba. La VM se ejecutará en los últimos productos de VMware y otras tecnologías de visualización como VirtualBox, VMFusion. Puede descargar el archivo de imagen de Metasploitable 2 de http://information.rapid7.com/download-metasploitable.html?LS=1631875

El default login y la contraseña es msfadmin:msfadmin.
Nunca exponga este VM a una red sin confianza (utilizar NAT o modo de Host sólo si tienes dudas de lo que eso significa).

Una vez hayas descargado el VM, extraiga el archivo zip, abrir el archivo vmx usando su producto VMware y encenderla. Después de un breve tiempo, el sistema estará listo para la acción y calzada.


Para obtener más información sobre la configuración de la VM, hay un blog publicando aquí https://community.rapid7.com/docs/DOC-1875 pero tenga cuidado... hay spoilers. Para contactar con los desarrolladores, por favor enviar correo electrónico a msfdev [a] metasploit [punto] com


Top 10 de las mejores herramientas de seguridad del 2013 de ToolsWatch

ToolsWatch es una de esas páginas imprescindibles para mantener al día tu arsenal de herramientas de seguridad. El siguiente Top 10 es una lista de las herramientas del 2013 más votadas y valoradas por sus usuarios y lectores:


1.- OWASP Zed Attack Proxy (ZAP): herramienta de fácil uso para encontrar vulnerabilidades en aplicaciones web. Está diseñada para ser utilizada tanto por desarrolladores y probadores funcionales (que son nuevos en tests de intrusión) como por personas con una amplia gama de experiencia en seguridad. Permite automatizar las pruebas y también facilita un número de herramientas para hacerlas manualmente.


2.- BeEF (The Browser Exploitation Framework): marco modular que utiliza técnicas pioneras que proveen la posibilidad de realizar pruebas de intrusión y poder experimentar varios vectores de ataques de carácter práctico. La herramienta se centra en el aprovechamiento de las vulnerabilidades del navegador web para abarcar la seguridad desde un punto objetivo.


3.- Burp Suite: herramienta que permite realizar test de intrusión en aplicaciones web, permitiendo combinar técnicas manuales y automáticas para enumerar, analizar, atacar y explotar aplicaciones Web. Puede funcionar como proxy entre nuestro navegador e Internet, pero además tiene otras muchas funcionalidades como un spider, un escáner o un repetidor por ejemplo. 


4.- PeStudio: herramienta gratuita para realizar análisis estáticos de binarios ejecutables de Windows. Un fichero analizado con PeStudio no se ejecuta por lo que puede evaluarse sin riesgo aunque sea malware. Además tiene entorno gráfico y es portable.


5.- OWASP Xenotix XSS Exploit Framework: es un marco avanzado de explotación y detección de vulnerabilidades de tipo Cross Site Scripting (XSS). No proporciona casi fasos positivos y utiliza un triple motor de navegación (Trident, WebKit y Gecko). Tiene más de 1500 payloads distintos y es capaz de evadir WAF.


6.- Lynis: herramienta de seguridad y auditoría para sistemas basados en Unix/Linux. Escanea el sistema ejecutando muchas pruebas de seguridad, revisa el software instalado y determina si cumple los estandars. También detecta fallos de seguridad y errores de configuración. 


7.- Recon-ng: es un framework de reconocimiento web escrito en Python. Proporciona un potente entorno de código abierto con módulos independientes, interacción con base de datos, funciones a medida, ayuda interactiva y autocompletado de comandos.


8.- Suricata: es un IDS/IPS de red de alto rendimiento y un motor para la monitorización de la seguridad de la red. Es de código abierto y propiedad de una fundación sin ánimo de lucro dirigida a la comunidad, la Open Information Security Foundation (OISF). Es altamente escalable, puede identificar la mayoría de los protocolos, permite identificación y extracción de ficheros y checksums MD5.


9. WPScan: es un escaner de vulnerabilidades de tipo caja negra para Wordpress. Está escrito en Ruby y permite comprobar vulnerabilidades conocidas en instalaciones de Wordpress.


10.- O-Saft (OWASP SSL Advanced Forensic Tool): es una herramienta fácil de usar para analizar información sobre las conexiones SSL y los certificados SSL proporcionados. Está diseñado para ser utilizado por pentesters, auditores de seguridad o administradores de servidores. 


jueves, 19 de diciembre de 2013

Clonación Web con SET (Social-Engineering Toolkit)


Ya habíamos hablado sobre la Ingeniería Social, pero no de SET (Social-Engineering Toolkit), es una herramienta de ingeniería social creada por David Kennedy y se ha convertido en una herramienta indispensable para cualquier pentester.
Con esta herramienta se puede llevar a cabo test de intrusión, destacando el envío de SMS falsos o clonar cualquier pagina web en cuestión de segundos, de hecho esto último será lo que hagamos hoy.
Bien vamos a comenzar, para ello abrir SET en mi caso lo tengo integrado con la distribición bugtraq.
Realmente SET no tiene ninguna dificultad, es mucho más sencillo de utilizar e intuitivo que Metasploit.


Imagen 1: Pantalla Inicio SET 


Como verás es muy sencillo, tan sólo hay que indicar la opción deseada con su número correspondiente, en este caso marcamos el 1, ataque de ingeniería social.

Imagen 2:  Website Attack Vectors

En el siguiente paso marcamos el numero 2, vector de ataque a un sitio web.

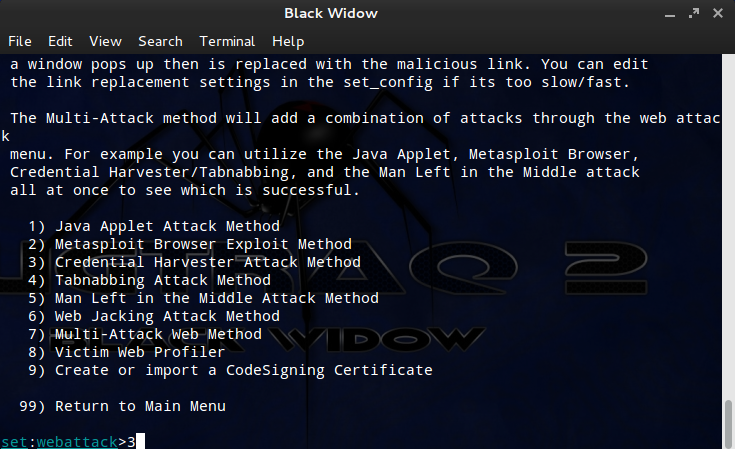
Imagen 3: Credential Harvester Attack Method


A continuación marcamos el número 3, método de ataque credencial.


Imagen 4: Métodos de Clonación  


En el siguiente paso elegiremos el método de clonación que se adapte a las necesidades, elegiremos el número 1, también está la opción de clonar cualquier sitio.

Imagen 5: Selección de Plantillas 


Como puedes observar SET trae consigo las plantillas de las webs más importantes y visitadas de Internet, sin embargo sino actualizáis frecuentemente la herramienta estas platillas pueden quedar obsoletas debido a los cambios que realizan dichas webs, por ello es recomendable la clonación manual.

Nosotros haremos esta prueba de concepto con Gmail, así que pulsamos 2.

Los malos tienen muchas formas de llevar a cabo esta prueba de concepto que estamos realizando en el post de hoy. Si el atacante se ha hecho con el control de tu PC puede realizar un ataque DNS Spoofing, con ello la víctima cada vez que acceda gmail.com le redirecionará al servidor del atacante con la web falsa.
Ejemplo:  
www.gmail.com A 127.0.0.1
Para esta prueba de concepto se me ocurrió utilizar la web tinyurl.


Imagen 6: Web tinyurl.com 


Imagen 7: Conversión IP a tinyurl 


Con este gesto lo que conseguimos es vincular nuestra IP, es decir la que está corriendo en SET a la URL proporcionada.

A continuación se prepara el ataque, va consistir en el envío de un correo a la víctima, anunciándole novedades en Gmail.


Imagen 8: Envio del Correo 


Se ha utilizado tinyurl, no obstante le cambiamos el texto a mostrar por http://gmail.com la víctima no podrá dudar de la veracidad de la url.

Imagen 9: Web Gmail Falsa

Como comentamos anteriormente se podría haber efectuado un DNS Spoofing, ya lo veremos en otras PoC.

Imagen 10: Robo de Credenciales 


La víctima introduce sus credenciales, automáticamente estas son enviadas al atacante y la victima es redireccionada a la web legítima.


miércoles, 18 de diciembre de 2013

Lista de las principales certificaciones de seguridad informática y hacking ético


¿Estás pensando en obtener una certificación profesional en seguridad y hacking ético? Hoy queríamos compartir con vosotros un reciente artículo de EFYTimes se hace un breve repaso a las principales certificaciones de la actualidad:

1. Certified Ethical Hacker por EC-Council

 
CEH ofrece un amplio programa de hacking ético y de formación de seguridad en redes para cumplir con los más altos estándares para profesionales. Cientos de pymes y autores han contribuido al contenido que se presenta en el material pedagógico del CEH. En cada pack se ofrecen las últimas herramientas y exploits descubiertos en la comunidad underground. Sus investigadores han invertido miles de horas analizando las últimas tendencias y descubriendo las técnicas secretas utilizadas.

Otras certificaciones de EC-Council:

Licensed Penetration Tester - LPT
EC-Council Certified Security Analyst - ECSA
EC-Council Network Security Administrator - ENSA
EC-Council Certified Incident Handler - ECIH
Computer Hacking Forensic Investigator - CHFI
Chief Information Security Officer - CCISO

2. Gerente Certificado de Seguridad de la Información (CISM) por ISACA


El CISM es el estándar aceptado globalmente para las personas que diseñan, construyen y gestionan los programas de seguridad de la información empresarial. CISM es la principal certificación para administradores de seguridad de la información. El último índice trimestral de valoración de Habilidades y Certificaciones IT (ITSCPI) de Foote Partners clasificó a CISM como la más codiciada y la que más se paga de las certificaciones de seguridad.

Otras certificaciones de ISACA:

Certified Information Systems Auditor (CISA)
Certified in the Governance of Enterprise IT (CGEIT)
Certified in Risk and Information Systems Control (CRISC)


3. Profesional Certificado de Sistemas de Información de Seguridad (CISSP) por ISC2

 
La certificación CISSP es un estándar reconocido a nivel mundial que confirma el conocimiento de un individuo en el campo de la seguridad de la información. Los certificados en CISSP son profesionales de la seguridad de la información que definen la arquitectura, el diseño, la gestión y/o los controles que garantizan la seguridad de los entornos empresariales. Fue la primera certificación en el ámbito de la seguridad de la información para cumplir con los estrictos requisitos de la norma ISO/IEC 17024.

Otras certificaciones de ISC2:

Systems Security Certified Practitioner
Certified Authorization Professional
Certified Secure Software Lifecycle Professional
Certified Cyber Forensics Professional
HealthCare Information Security and Privacy Practitioner

4. Profesional de la Seguridad Inalámbrica Certificado (CWSP) por Certified Wireless Network Professional (CWNP)

   
La certificación CWSP asegura que se tienen las capacidades para proteger las redes empresariales Wi-Fi de los hackers, sin importar qué modelos o marcas se implanten en la organización.

Otros cursos de CWNP:

Entry level - CWTS: Certified Wireless Technology Specialist
Administrator level - CWNA: Certified Wireless Network Administrator
Professional level - CWDP: Certified Wireless Design Professional
Professional level - CWAP: Certified Wireless Analysis Professional
Expert level - CWNE: Certified Wireless Network Expert

5. CompTIA Security +

 
  CompTIA Security + es una certificación internacional de un proveedor neutral que demuestra la competencia en la seguridad de red, el cumplimiento y seguridad operativa, amenazas y vulnerabilidades, aplicaciones, seguridad del host y los datos, control de acceso y gestión de la identidad y de la criptografía.

Otros cursos de CompTIA:

CompTIA Advanced Security Practitioner (CASP)
CompTIA A+
CompTIA CDIA+
CompTIA Cloud+
CompTIA CTT+
CompTIA Linux+ Powered by LPI
CompTIA Mobile App Security+
CompTIA Mobility+
CompTIA Network+
CompTIA PDI+
CompTIA Project+
CompTIA Security+
CompTIA Server+
CompTIA Storage+ Powered by SNIA
CompTIA Cloud Essentials
CompTIA Green IT
CompTIA Healthcare IT Technician
CompTIA IT for Sales
Social Media Security Professional
Strata IT Fundamentals

6. Todos los cursos de Certificación Global Information Assurance (GIAC)

 
GIAC (Información Global de Aseguramiento de Certificación) fue fundada en 1999 para validar las habilidades de los profesionales de la seguridad de información. El propósito de GIAC es proporcionar la seguridad de que una persona certificada tiene el conocimiento y las habilidades necesarias para ser un profesional en las áreas clave de la informática y la seguridad del software y la información. Las certificaciones GIAC tienen la confianza de miles de empresas y organismos gubernamentales, entre ellos la Agencia de Seguridad Nacional de los Estados Unidos (NSA).

Las certificaciones GIAC abordan una amplia gama de habilidades, desde lo básico con una amplia base de fundamentos de seguridad, así como temas avanzados como la auditoría, detección de intrusiones, manipulación, firewalls y protección perimetral, forense, técnicas de hacking, seguridad de sistemas operativos Windows y Unix y fortificación del software y programación de aplicaciones.

GIAC ofrece certificaciones en las siguientes categorías:


Security Administration
Forensics
Management
Audit
Software Security
Legal


Artículos relacionados del blog:
 
- Certificaciones de seguridad
- Tendencias en certificaciones de seguridad para el 2010
- Ganador de la encuesta: ¿Cuál es la certificación que más valoras?
- IPv6: certificaciones de compatibilidad
- Curso gratuito de preparación para el CISSP valorado en 3000 euros


Fuente

Nevele Bank: Probar Latch con operaciones granulares


Para que todo el mundo pudiera entender bien los conceptos detrás de Latch decidimos crear un sencillo banco al que llamamos Nevele (Eleven al revés) Bank. Este supuesto banco no es nada más que una aplicación web desarrollada en .NET en la que se permiten hacer falsas transferencias de capital a cuentas locales o a cuentas internacionales.
Esta webapp tiene instalado el SDK de .NET que puedes descargarte gratuitamente desde el área de Developer de Latch. En ella se ha configurado un sencillo árbol de operaciones que tiene que ver con las transferencias, y dentro de ellas, con las transferencias locales e internacionales para que puedas probar cómo funciona la granularidad de operaciones en Latch que se vio en el artículo de ayer.
Lo primero que debes hacer es irte a la web de Nevele Bank y abrirte una cuenta del sitio. Ten cuidado, es un banco fake, y algunos filtros antiphishing te pueden dar una alerta, pero no te preocupes por ello, no movemos dinero de verdad. También es necesario que tengas la app de Latch para Android o iPhone instalado en tu smartphone y te hayas sacado una cuenta gratuita del servicio Latch desde la propia app del terminal móvil.
Una vez que tengas tu cuenta de Latch y tu cuenta de Nevele Bank, el siguiente paso del proceso es establecer el Latch entre ambas, haciendo el mismo proceso de pareado que se describe en el ejemplo con 0xWord, hasta que la identidad de Nevele aparezca en la app de Latch en tu smartphone. Si entras en las opciones de la identidad de Nevele dentro de tu app de Latch en el smartphone, podrás vez cómo hay un nodo de Transfers dentro de las cosas que se pueden configurar para que estén ON u OFF.

Figura 1: Nevele Bank tiene un nodo Transfers para configurar

Y por supuesto, si entras dentro de Transfers hay dos tipos de transferencias que pueden ser controladas desde la app, como son Locales e Internacionales. Este sencillo árbol de operaciones es el que ha sido establecido por el dueño de la identidad - Nevele Bank - en el momento de darse de alta con Latch, pero podría cambiar y modificar estas operaciones a lo largo del tiempo para dotar de más flexibilidad o control de las operaciones del sistema al usuario.

Figura 2: Opciones de configuración de la identidad Nevele Bank en Latch

En este ejemplo se puede ver cómo las transferencias Internacionales están bloqueadas y las transferencias Locales están permitidas, por lo que el comportamiento que se espera en la web es más o menos el mismo. 
Si vamos al sitio web de Nevele Bank, podremos intentar hacer una transferencia local. Para ello seleccionamos transferencias locales y rellenamos los datos de la transferencia. No te preocupes demasiado por el formato, casi cualquier cosa es admitida. Casi cualquier.

Figura 3: Haciendo una transferencia Local en Nevele Bank

En la siguiente pantalla tendremos la opción de confirmar la transferencia, y si lo hacemos se verá que el resultado ha sido satisfactorio, ya que el estado de esa operación en Latch es desbloqueado, por lo tanto no debería negarse.

Figura 4: Transferencia Local realizada

Si probamos a hacer una trasferencia internacional con el mismo proceso, podremos ver que el resultado no es el mismo. En primer lugar vamos al menú de Operaciones en la web de Nevele Bank, seleccionamos una Transferencia Internacional y rellenamos los datos.

Figura 5: Haciendo una Transferencia Internacional en Nevele Bank

Cuando demos a confirmar la operación, el resultado que deberemos obtener es que esta ha sido bloqueada por la configuración de la operación en el Latch que ha manejado el usuario.

Figura 6: Operación bloqueada en Nevele Bank por la configuración de Latch

Al mismo tiempo, el dueño del Latch recibirá una alerta en su app del terminal móvil que le avisará de que una operación que tenía bloqueada se ha intentando, pero que el sistema debe haber bloqueado.

Figura 7: Mensajes de bloqueo en la app de Latch para iPhone

El comportamiento de la aplicación web depende en todo momento de lo que quiera hacer el desarrollador. En el area de developer de Lath hay SDKs para Python, PHP, Java, .NET, Lenguaje C y Ruby. Todos ellos son Open Source y tienes documentación que explica cómo debes integrar estos controles a nivel general de cuenta ON/OFF o a nivel granular con las distintas operaciones.
Si quieres probar el uso de Latch a nivel de usuario, lo puedes hacer en 0xWord, en Nevele Bank como hemos visto aquí, y en 90 sitios que ya están integrados, pero que os iré contando poco a poco. Bájate la app y dale una prueba a ver qué te parece su uso. 

martes, 17 de diciembre de 2013

Post Explotación con Metasploit y Ophcrack [by n0ipr0cs]

Hoy traigo una entrada creada por mi gran amigo @n0ipr0cs, una grandísima persona que he conocido  hace unas semanas físicamente con mucha energía y sobre todo de ese gremio (tan característico de la comunidad de seguridad)
, me vas a perdonar la expresión,de “culos inquietos”. Fue un gustazo pasar esas cervecitas contigo charlando y ojalá nos veamos mucho más!!!=p 
 
Sin más el post:


Hola a tod@s

Cuando realizamos una auditoria de seguridad informática, más concretamente un test de intrusión se basa en conocer hasta dónde podemos llegar comprometiendo un sistema. Ya hemos recolectado información, hemos analizados las vulnerabilidades y comprometido un sistema en la fase de explotación. ¿Y ahora qué? ¿Nos conformamos con sólo un equipo pudiendo gobernar a todos?

 1

Es curioso como muchas empresas utilizan la misma contraseña para todos los ordenadores corporativos. Una técnica que suelo utilizar es conseguir las credenciales de administrador del equipo vulnerado y comprobar si el resto de máquinas accesibles comparten la misma contraseña.

En sistemas Windows, el sistema operativo almacena las contraseñas cifradas en el fichero SAM con los algoritmos LM o NTLM. En sistemas anteriores a Windows Vista o Windows 2008, el algoritmo de cifrado por defecto es LM. El cifrado que utiliza Windows es muy débil ya que soporta un tamaño máximo de contraseña de 14 caracteres, no distingue mayúsculas de minúsculas, almacena el hash en dos partes de 7 caracteres, y no añade “sal” en el almacenamiento para añadirle aleatoriedad, haciéndolo muy vulnerable a ataques por fuerza bruta.

Como hemos visto en la imagen anterior tenemos la maquina vulnerada, hemos conseguido una sesión con meterpreter, no obstante antes de ir a por “el turrón” podemos sacar información de la maquina. Con el comando getuid podemos saber los privilegios que tenemos en el sistema y con sysinfo tenemos información como el nombre de la maquina, sistema operativo, arquitectura, etc.

 2

Una recomendación que lanzo desde aquí es migrar el proceso, a veces las maquinas vulneradas no tienen suficientes privilegios y no podemos recuperar la SAM. Por ello recomiendo migrar al proceso lsass.exe

Para tal objetivo tenemos disponible el comando ps el cual nos listara todos los procesos que se están ejecutando en la maquina “víctima”.

Tan sólo nos bastará buscar el proceso y quedarnos con su PID en mi caso migrate 680.

3

Ahora sí, vamos a recuperar los hashes almacenados en la SAM:

 4

Para ello introducimos en nuestra consola de Metasploit el comando run post/windows/gather/hashdump

Ya tenemos los hashes, sólo nos queda descifrarlos y sacar las passwords, como vimos anteriormente el usuario víctima es administrador.

Para sacar las password voy a utilizar una herramienta que también tenemos disponible en KALI, como es Ophcrack, la encontraras en Password Attacks.

 5

Ophcrack es una herramienta gráfica muy intuitiva, tan sólo tenemos que cargar el hash y botón Crack para comenzar el descifrado. Como vez la contraseña era muy débil 1234, en cuestión de segundos la ha sacado.

Con la password en texto plano, es decir en legible, ya estamos listos para ir comprobando si el resto de maquinas comparten la misma contraseña, a divertirse.


Vulnerabilidad en Twitter permite enviar mensajes directos sin permiso de los usuarios

El modelo de permisos de las aplicaciones de Twitter es bastante sencillo:


Es decir, si creamos una aplicación que tenga permisos sólo de lectura y escritura no debería acceder a los mensajes directos ¿verdad?

Pues no, Egor Homakov descubrió un bug en Twitter que permite a las aplicaciones enviar mensajes directos sin tener permisos específicos y sin que ni siquiera el usuario que tiene autorizada la aplicación se de cuenta. 

Nosotros lo hemos comprobado mediante un cliente en Python con Tweepy. Fijaros que a priori esta aplicación no tiene permisos para enviar mensajes directos:


Pero sin embargo, si ejecutamos un script de prueba veremos el resultado confirmando la vulnerabilidad:


#!/usr/bin/env python import sys import tweepy CONSUMER_KEY = 'xxxxxxxxxxxxxxxxxxxxx'CONSUMER_SECRET = 'xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx'ACCESS_KEY = 'xxxxxxxxx-xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx'ACCESS_SECRET = 'xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx' auth = tweepy.OAuthHandler(CONSUMER_KEY, CONSUMER_SECRET)auth.set_access_token(ACCESS_KEY, ACCESS_SECRET)api = tweepy.API(auth) api.send_direct_message(screen_name= "hackplayers", text = "prueba")


Al parecer DaKnOb, otro investigador, comentó a Homakov que ya reportó a Twitter este supuesto bug, y que la compañía del pájaro le respondió alegando que era una característica de Twitter y que debería seguir como está... Pero ¿no es si no una oportunidad única para que las aplicaciones maliciosas puedan enviar spam y enlaces maliciosos?

Fuente:  Twitter vulnerability lets apps send DMs without user permission